मैनुअल
Windows VM
Omarchy Docker VM के माध्यम से Windows चलाने का एक आसान तरीका प्रदान करता है। आप इसे Omarchy मेनू (Super + Space) से Install > Windows का उपयोग करके इंस्टॉल कर सकते हैं।
इसके लिए आपकी मशीन को KVM वर्चुअलाइज़ेशन की आवश्यकता है, जो अधिकांश में होता है - लेकिन यह कभी-कभी BIOS में बंद होता है, और इंस्टॉलर आपको बताएगा कि क्या ऐसा है। आपको डिस्क स्थान भी चाहिए होगा: आप Windows को जो कुछ भी दें, साथ ही इमेज के लिए लगभग 10GB।
इंस्टॉलर पूछता है कि कितनी RAM, कितने CPU कोर और कितनी डिस्क देनी है (64GB या अधिक समझदारी भरी न्यूनतम सीमा है), फिर Windows उपयोगकर्ता नाम और पासवर्ड के लिए। उन्हें ख़ाली छोड़ दें और आपको docker / admin मिलेगा। डाउनलोड में थोड़ा समय लगता है - 10-15 मिनट सामान्य है - और आप ब्राउज़र में प्रगति का पालन कर सकते हैं - http://127.0.0.1:8006. कंसोल खोलने से पहले ब्राउज़र उसी उपयोगकर्ता नाम और पासवर्ड के लिए संकेत देता है।
इसका उपयोग करना
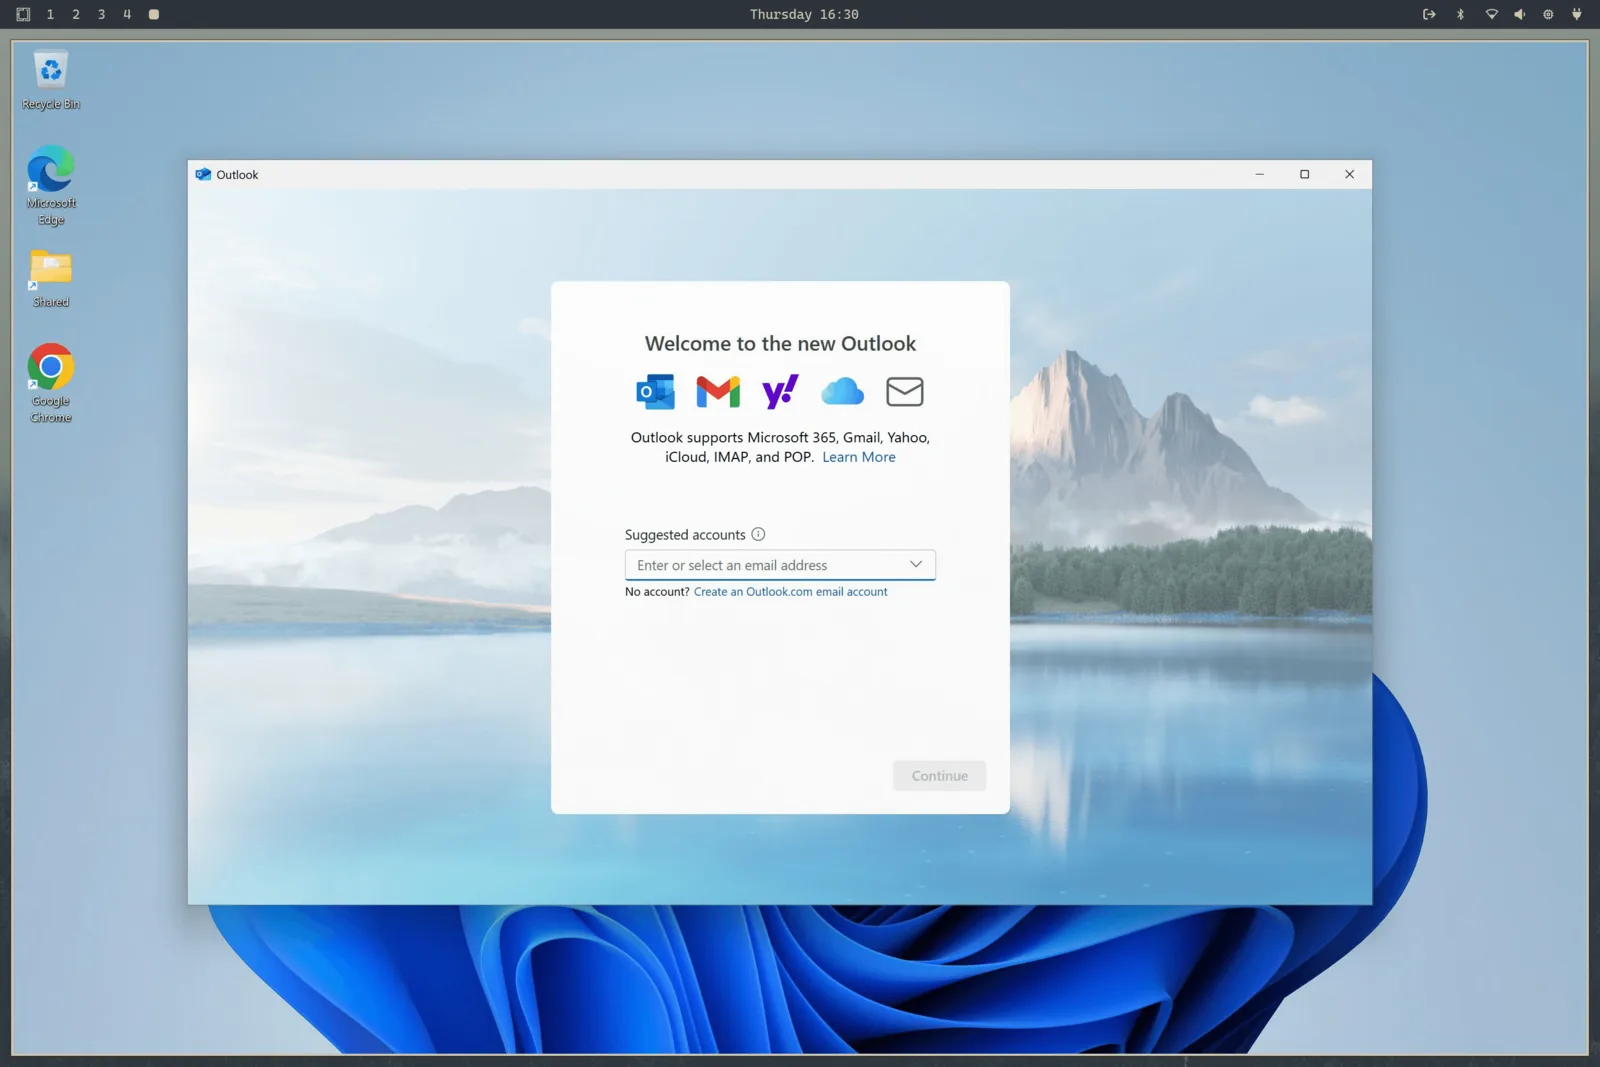
एक बार जब यह इंस्टॉल हो जाए, तो ऐप लॉन्चर से Windows लॉन्च करें। यह VM को शुरू कर देता है अगर यह पहले से नहीं चल रहा है और आपको RDP पर, फ़ुल स्क्रीन कनेक्ट करता है। कोल्ड स्टार्ट पर इसे 15-30 सेकंड दें।
RDP सत्र ध्वनि, आपका माइक्रोफ़ोन और साझा क्लिपबोर्ड ले जाता है, इसलिए Linux और Windows के बीच टेक्स्ट कॉपी करना बस काम करता है। रिज़ॉल्यूशन आपकी विंडो का पालन करता है, और Omarchy आपकी डिस्प्ले स्केलिंग को पारित करता है, इसलिए HiDPI स्क्रीन पर यह धुंधली गंदगी नहीं है।
जब आप RDP विंडो बंद करते हैं, तो VM स्वतः बंद हो जाता है। अगर आप इसे चलता छोड़ना पसंद करेंगे - मान लीजिए आपके वहाँ कुछ काम चल रहा है - तो इसके बजाय इसे omarchy windows vm launch --keep-alive से लॉन्च करें।
शेष नियंत्रण उसी कमांड पर हैं:
omarchy windows vm status    # is it running?
omarchy windows vm stop      # shut it down
omarchy windows vm launch    # start and connect
फ़ाइलें साझा करना
आपकी होम डायरेक्टरी में ~/Windows डायरेक्टरी स्वतः VM के साथ साझा की जाती है। अगर आप चाहते हैं कि वे Windows के लिए सुलभ हों तो फ़ाइलें वहाँ रखें। VM को आपके फ़ाइल सिस्टम के किसी अन्य भाग तक कोई पहुँच नहीं है, इसलिए आप Windows पक्ष की किसी भी बुरी चीज़ से सुरक्षित हैं। इसकी स्वयं की वर्चुअल डिस्क ~/.windows पर उपलब्ध है।
वे परिचित होम पथ अपने स्वयं के फ़ाइलसिस्टम पर रहते हैं। वे आपकी स्वामित्व वाली डायरेक्टरी के सिमलिंक भी हो सकते हैं, जो तब उपयोगी है जब वर्चुअल डिस्क बड़ी ड्राइव पर रहती है। इंस्टॉलर उस फ़ाइलसिस्टम पर ख़ाली स्थान मापता है जिसमें वास्तव में ~/.windows शामिल है, आवश्यक नहीं कि आपकी होम डायरेक्टरी वाला फ़ाइलसिस्टम।
डिस्क और साझा पथों को अलग, गैर-अतिव्यापी डायरेक्टरी के रूप में रखें। हटाना जानबूझकर डिस्क डायरेक्टरी को ख़ाली कर देता है लेकिन साझा डायरेक्टरी को संरक्षित रखता है। हटाने से तुरंत पहले, Omarchy एक सीमित नियंत्रण जाँच करता है और अगर वह जाँच समय समाप्त हो जाती है या साबित नहीं कर पाती कि दो ट्री अलग हैं तो कुछ भी हटाने से इनकार कर देता है।
VM शुरू होने से पहले, Omarchy उन दो डायरेक्टरी को खोलता और पिन करता है, फिर /var/lib/omarchy/windows/mounts के नीचे प्रति-उपयोगकर्ता निजी एंकर पर सटीक डायरेक्टरी इनोड को बाइंड-माउंट करता है। Docker केवल उन root-संरक्षित एंकर को देखता है। यह कस्टम डिस्क स्थानों को संरक्षित रखता है जबकि आपके रूप में चल रही किसी अन्य प्रक्रिया को विशेषाधिकार प्राप्त कंटेनर द्वारा उपभोग किए जाने से पहले जाँचे गए पथ को बदलने से रोकता है। प्रवासन के दौरान मौजूदा डिस्क और साझा डायरेक्टरी को मोड 0700 तक कस दिया जाता है ताकि अन्य स्थानीय खाते उनकी सामग्री ब्राउज़ न कर सकें।
VM के पोर्ट केवल localhost से बँधे हैं, इसलिए आपके नेटवर्क पर कुछ भी Windows मशीन तक नहीं पहुँच सकता। वेब कंसोल को कॉन्फ़िगर किए गए Windows उपयोगकर्ता नाम और पासवर्ड की भी आवश्यकता होती है, जो किसी अन्य स्थानीय खाते को पोर्ट 8006 के माध्यम से VM चलाने से रोकता है।
सीमाएँ और लाइसेंसिंग
इस सेटअप के साथ कोई GPU पासथ्रू नहीं है, इसलिए यह गेमिंग या वीडियो संपादन के लिए उपयुक्त नहीं है। यह Microsoft Office या जो कुछ भी आपके पास बिल्कुल होना चाहिए उसे चलाने का एक बेहतरीन तरीका है।
इंस्टॉल किया गया संस्करण Windows 11 Pro है, असक्रियित। गेट की गई सुविधाओं का उपयोग करने के लिए आपको अपनी स्वयं की लाइसेंस कुंजी की आवश्यकता होगी।
अगर यह कंप्यूटर Windows के साथ आया था, तो Omarchy इंस्टॉल करने के बाद भी OEM कुंजी अभी भी फ़र्मवेयर में है। इसे omarchy windows key से प्रिंट करें। वह कुंजी इस मशीन से बँधी है - यह इस हार्डवेयर पर पुनः इंस्टॉल किए गए Windows को सक्रिय करेगी, लेकिन यह आमतौर पर VM को सक्रिय नहीं करेगी।
आप बाद में omarchy-windows-vm install को फिर से चलाकर संसाधन आवंटन बदल सकते हैं, जो आपके उत्तरों से VM के कॉन्फ़िगरेशन को फिर से लिखता है। compose फ़ाइल स्वयं अब /var/lib/omarchy/windows/docker-compose.yml पर रहती है और root के स्वामित्व में है - यह जानबूझकर है, ताकि आपके रूप में चल रही कोई प्रक्रिया इसे फिर से न लिख سکें और विशेषाधिकार प्राप्त ब्रिंग-अप आपकी पूरी डिस्क को कंटेनर में माउंट न कर सके। अगर आपको इसे हाथ से संपादित करने की आवश्यकता है (उदाहरण के लिए USB डिवाइस माउंट करने के लिए), तो इसे sudo से संपादित करें और Dockur Windows project पर सभी विकल्प देखें।
पूरी चीज़ से छुटकारा पाने के लिए, Omarchy मेनू से Remove > Windows का उपयोग करें। यह VM की डिस्क और उसके सभी डेटा को हटा देता है, इसलिए सुनिश्चित करें कि जो कुछ भी आपको चाहिए वह पहले ~/Windows से बाहर हो।